I. Introduction#
La société Bionergie Tech, implantée dans la zone industriel de Chambéry, représente un acteur stratégique dans le domaine de la transition énergétique, se spécialisant dans la conception et la fabrication de cellules de batteries innovantes et de turbines mini-hydrauliques. Connaître les risques est devenue une composante indispensable de la gouvernance d'entreprise.
L'entreprise opère sur un site de trois hectares, avec 2 secteurs activités. Le premiers recherche et développement (R&D) et le deuxième la production industrielle de battries. Le parc informatique, montre une certaine obsolescence, et la gestion des sauvegardes entre les différents bâtiments, constituent des points de fragilité.
II. Analyse de la structure de Bioénergie Tech#
Le fonctionnement de Bionergie Tech repose sur une structure de 49 salariés, répartis sur différents pôles opérationnels. La définition claires de ces rôles est primordial afin d'évaluer l'impact potentiel d'un risque sur les opérations.
A) Structure de la Direction#
Le Directeur Général, est en charge de la stratégie globale et circule quotidiennement dans les ateliers. Directrice Administrative et Financière, gère la viabilité économique, dont la valeur est à hauteur d'environ 450 000 €
| Pôle de Direction | Rôle Stratégique dans la Gestion des Risques |
|---|---|
| Direction Générale | Coordination des unités, supervision des essais pilotes. |
| DAF / Gestion | Suivi budgétaire, gestion de la facturation, conformité financière. |
| Secrétariat Général | Coordination des services, transmission des documents entre bureaux et ateliers. |
B) Pôle Recherche, Développement et Production#
Le cœur de métier de Bionergie Tech réside dans sa capacité à innover. Le pôle R&D manipule des substances électrochimiques et des alliages nouveaux. Les ingénieurs travaille sur des prototypes ou une fuite représenterait une perte considérable. En production encadre des opérateurs qui utilises des équipements industriels complexes dont les réglages dépendent uniquement d'un prestataire .
| Fonction Opérationnelle | Effectif | Tâches |
|---|---|---|
| Recherche & Développement | 5 experts | Manipulation de formules chimiques, designs de batteries, brevets |
| Production Turbines/Batteries | 10 opérateurs | Pilotage de presses hydrauliques, assemblage de modules, contrôle visuel. |
| Maintenance & Magasin | 5 techniciens | Entretien des machines, gestion des stocks physiques, accès aux armoires électriques. |
| Logistique & Conditionnement | 6 opérateurs | Étiquetage, préparation des expéditions, gestion des flux entrants/sortants. |
C) Le Service Informatique et les Prestataires Externes#
L'informatique est gérée par une équipe moins importante que le reste des différentes poles. Cette équipe comporte 3 personnes dont 1 stagière .Cette équipe doit maintenir un serveur central qui est vieillissant et assurer la synchronisation des données. Les sauvegardes sont externalisé via des bandes magnétiques. L'entreprise dépend également de 2 prestataires tels que DataSys Rhône-Alpes pour l'intégration et ThermoVent Industrie pour la maintenance des systèmes de ventilation et des zones de manipulation chimique.
III. Point Financier#
Le Chiffre d'Affaires net de Bionergie Tech a connu une croissance, passant de 4 915 255 € en 2024 à 8 451 756 € en 2025. Le bénéfice net de 738 231 € au 31/07/2025 témoigne d'une rentabilité mais soumise à des charges d'exploitation élevées (8,2 M€). Les charges de personnel représentent une part importante (4,9 M€ de salaires et traitements), ce qui signifie que toute interruption d'activité prolongée pèserait lourdement sur la trésorerie.
IV. Définition du périmètre#
Sur cette première partie est de définir le cadre de l'analyse, d'identifier les valeurs métiers et les supports, et de définir les critères de gravité pour les événements redoutés.
a) Définition du Périmètre de l'Étude#
L'étude porte sur l'ensemble des activités de Bionergie Tech situées à Chambéry, couvrant le bâtiment centrale et le nouveau bâtiment. Le périmètre technique inclut le réseau local, le serveur central, les postes de travails, ainsi que les systèmes de pilotage industriel et les outils de R&D.
b) Identification des valeurs métiers#
Les valeurs métiers sont les actifs représentant le patrimoine informationnel et les processus critiques de l'entreprise. Pour Bionergie Tech, cinq valeurs ont un impact direct sur l'organisation.
- Le Processus industriel critique incluant les lignes d'assemblage et les postes de manipulation des électrolytes.
- Propriété Intellectuelle et Données de R&D convrant les nouveaux alliages recyclables et les designs des turbines, stockées sur le serveur de fichier et manipulées dans les laboratoires du bâtiment principal.
- Le Processus de Contrôle Qualité permet de garantir la conformité des produits avant expédition aux clients
- La traçabilité à l'origine des composants et au suivi des livraisons, nécessaires pour respecter les obligations contractuelles.
- Gestion Administrative, Financière et RH garantissant le paiement des 49 salariés, la facturation client .
C) Identification des Biens Supports#
Les biens supports sont les ressources techniques ou organisationnelles sur lesquelles reposent les valeurs métiers.
| Catégorie de Bien Support | Description Technique / Emplacement | Vulnérabilités Associées |
|---|---|---|
| Logiciel / Données | Système de suivi de production interne. | Instabilité, bugs récurrents, erreurs de synchronisation |
| Matériel | serveur de fichier | Obsolescence, performances limitées |
| Matériel | Supports amovibles | Manipulation manuelle, risque d'altération physique, perte de données |
| Infrastructure | Bâtiment Initial 4 200 m² | pas de contrôle d'accès. |
| Infrastructure | Nouveau Bâtiment | Câbles au sol, ventilation localisée insuffisante dans certaines zones. |
| Personnel | Équipe IT composée 2 personnes + stagiaire | Sous-effectif, dépendance à des connaissances non documentées |
V. Évaluation des Événements Redoutés#
L'évaluation de la gravité repose sur une échelle de 1 à 4, adaptée à la viabilité économique de Bionergie Tech.
a) Échelle de Gravité#
| Niveau | Gravité | Impacts Financiers / Opérationnels / Image |
|---|---|---|
| G1 | Mineure | Impact < 50 k€. Perturbation < 4h Pas d'impact sur la réputation |
| G2 | Significative | Impact entre 50 k€ et 200 k€. Arrêt de production 4h-24h. Mécontentement d'un client majeur. |
| G3 | Grave | Impact entre 200 k€ et 1 M€. Arrêt > 24h. Risque contractuel élevé. Atteinte notable à la réputation. |
| G4 | Critique | Impact > 1 M€. Survie de l'entreprise menacée (CA 8,4 M€, bénéfice 738 k€). Sanctions réglementaires lourdes. |
b) Cartographie des 5 Événements Redoutés Majeurs#
| Valeur Métier (VM) | Événement Redouté (ER) | Conséquences pour Bionergie Tech | Gravité |
|---|---|---|---|
| R&D | Vol des designs de batteries par un concurrent industriel. | Perte de l'avantage stratégique. Investissements R&D rendus caduc. | G4 |
| Fabrication | Arrêt total de la ligne de production suite à une panne du serveur obsolète. | Perte de CA journalier estimée à 35 k€. Rupture de confiance avec Voltis Mobility. | G3 |
| Traçabilité | Altération malveillante des données de traçabilité des électrolytes. | Risque de livraison de produits dangereux. Responsabilité civile engagée. Rappel de production. | G4 |
| Contrôle Qualité | Modification frauduleuse des seuils de test de charge des batteries. | Risque d'incendie ou d'explosion chez le client final. Atteinte à l'image. | G4 |
| Admin/Finance | Fuite des données personnelles et bancaires des 49 salariés. | Sanctions RGPD (jusqu'à 4% du CA). Démission des experts clés. Climat social dégradé. | G2 |
VI. Étude du Socle de Sécurité#
Le socle de sécurité est l'ensemble des mesures de protection déjà en place ou obligatoires. L'analyse critique des données de Bionergie Tech révèle des manquements graves aux standards de l'ANSSI.
a) Diagnostic de Conformité et Vulnérabilités Majeures#
L'énoncé souligne plusieurs failles qui constituent des écarts critiques par rapport au "Guide d'hygiène" de l'ANSSI.
- Le serveur centrale et les postes de pilotage industriel sont obsolètes. Cela rend le système vulnérable à des attaques de type Ransomware ou à des pannes matérielles fatales sans espoir de restauration rapide.
- Le bâtiment principal ne dispose d'aucun système de contrôle d'accès. La vérification est purement visuelle dans un hall ouvert. Les laboratoires R&D sont accessibles via des escaliers bois étroits partagés, sans séparation stricte entre les visiteurs et les zones sensibles.
- L'utilisation de bandes magnétiques et de supports physiques pour relier les deux bâtiments est une pratique archaïque. Cela multiplie les risques de vol physique, d'altération par manipulation répétée et de perte d'intégrité lors de la synchronisation manuelle.
- Le nouveau bâtiment présente des câbles disposés au sol dans les zones de circulation des chariots élévateurs. De plus, le stockage des alliages métalliques au contact direct de la chaufferie dans le bâtiment initial constitue un risque incendie majeur, accentué par des issues de secours difficiles d'accès.
B) Analyse de l'Assurance et Transfert de Risque#
La deuxième partie détaille la garantie de l'entreprise, elle couvre les dommages corporels de manière illimitée et les dommages matériels jusqu'à 100 M€. Les dommages de pollution ne sont couverts que s'ils résultent d'un accident soudain. Cependant les dommages immatériels (comme une perte de données ) ne sont pas couvert .
| Risque | Couverture Assurance | Risque Résiduel pour Bionergie Tech |
|---|---|---|
| Cyber | Non Couvert | Perte de CA non indemnisée |
| Vol de Propriété Intellectuelle | Non couvert par le contrat | Perte définitive d'avantage compétitif |
VII. Synthèse et Perspectives Stratégiques#
L'entreprise possède des données de R&D estimé indirectement à plusieurs millions d'euros, protégé par des systèmes informatiques et physiques obsolète
La gravité des événements redoutés, niveau G4 pour le vol de données R&D ou l'altération de la traçabilité, montre que la survie de la structure est directement liée à sa capacité à moderniser son parc informatique. Les recommandations immédiates sont:
- L'installation immédiate de contrôles d'accès électroniques pour les zones de R&D et la salle informatique.
- Pour le remplacement du serveur principal et la mise en place d'une liaison réseau sécurisée entre les deux bâtiments pour supprimer les transferts manuels.
- Refonte de la stratégie de sauvegarde en abandonnant les bandes magnétiques au profit de sauvegardes immuables et testées régulièrement.
a) Listes de Valeurs Métiers#
| ID | Valeur Métier | Description | Besoin prioritaire |
|---|---|---|---|
| VM1 | Propriété intellectuelle R&D | Formules, brevets, données sur alliages et chimie des batteries | Confidentialité · Intégrité |
| VM2 | Processus production batteries | Pilotage lignes d'assemblage cellules/modules VE (nouveau bât.) | Disponibilité · Intégrité |
| VM3 | Processus production turbines | Atelier turbines mini-hydrauliques (bât. principal + nouveau bât.) | Disponibilité · Intégrité |
| VM4 | Données clients et contrats | Specs, contrats Voltis Mobility, Hydron Storage, AéroBat Innovation | Confidentialité · Intégrité |
| VM5 | Données financières et comptables | Bilan, compte de résultat, paie des 49 salariés | Confidentialité · Disponibilité |
| VM6 | Données de contrôle qualité | Résultats d'analyses, traçabilité composants | Intégrité · Traçabilité |
| VM7 | Processus logistique/livraison | Coordination LogiTrans Alpes, expéditions clients, réceptions fournisseurs | Disponibilité |
b) Listes de Biens Supports#
| ID | Bien Support | Type | VM impacté |
|---|---|---|---|
| BS1 | Serveur principal (vétuste) | Numérique | VM1 à VM6 |
| BS2 | Postes de travail (direction, R&D, compta) | Numérique | VM1, VM4, VM5 |
| BS3 | Réseau local (LAN) non segmenté | Numérique | VM1 à VM7 |
| BS4 | Automates / SCADA lignes de production | Numérique/Physique | VM2, VM3 |
| BS5 | Bandes magnétiques de sauvegarde | Physique | VM1 à VM6 |
| BS6 | Locaux serveur / salle informatique | Physique | VM1 à VM6 |
| BS7 | Contrôles d'accès bâtiments | Organisationnel/Physique | VM1 à VM7 |
| BS8 | Postes de contrôle production | Numérique | VM2, VM3 |
| BS9 | Accès prestataire DataSys Rhône-Alpes | Organisationnel | VM1 à VM6 |
| BS10 | Messagerie / outils de communication | Numérique | VM4, VM5, VM7 |
c) Événements Redoutéset niveaux de gravité#
Voici l'échelle de gravité de l'ANSSI: 1 = Négligeable 2 = Limitée 3 = Importante 4 = Critique
| ID | Événement Redouté | VM concernée | Besoin atteint | Gravité | Justification opérationnelle |
|---|---|---|---|---|---|
| ER1 | Divulgation des formules R&D à un concurrent | VM1 | Confidentialité | 4 Critique | Perte de l'avantage concurrentiel, invalidation de brevets en cours, impact direct sur le CA |
| ER2 | Altération des données de production | VM2, VM3 | Intégrité | 3 Importante | Fabrication de batteries défectueuses, pénalités contractuelles |
| ER3 | Indisponibilité prolongée du serveur principal | VM1 à VM6 | Disponibilité | 4 Critique | Paralysie totale PME de 49 salariés sans redondance ni PRA formalisé |
| ER4 | Vol ou divulgation des données clients | VM4 | Confidentialité | 3 Importante | Perte de confiance, rupture de contrats, litiges clients |
| ER5 | Falsification des données de contrôle qualité | VM6 | Intégrité | 3 Importante | Non-conformité réglementaire, risque de rappel produit |
| ER6 | Compromission des données financières | VM5 | Confidentialité, Intégrité | 3 Importante | Fraude, détournement, impact fiscal, risque social |
| ER7 | Sabotage ou paralysie des automates de production | VM2, VM3 | Disponibilité | 4 Critique | Arrêt total de la production, coûts de remise en service, risque sécurité physique opérateurs |
| ER8 | Perte ou corruption des sauvegardes | VM1 à VM6 | Disponibilité | 3 Importante | Impossibilité de reprise d'activité, perte irrémédiable de données R&D |
d) Socle de sécurité Évaluation de la conformité#
| Domaine | Mesure attendue | État Bât. Principal (ancien) | État Batiment | Écart |
|---|---|---|---|---|
| Contrôle d'accès physique | Badge électronique / biométrie | Vérification visuelle simple à l'accueil | Portes sans contrôle | CRITIQUE |
| Sauvegardes sécurisées | Chiffrées, testées, hors site (règle 3-2-1) | Bandes magnétiques non chiffrées + pertes documentées | Inexistant | CRITIQUE |
| Segmentation réseau | VLANs IT / OT séparés | Réseau unique | Réseau unique | CRITIQUE |
| Gestion des accès prestataires | VPN + Bastion | Accès non supervisés (DataSys) | Absents | CRITIQUE |
| Transferts de données | Chiffrement des échanges | Transferts manuels sur bandes non chiffrées | Absents | CRITIQUE |
Bilan critique — Bât. principal : L'escalier central et l'absence totale de contrôle d'accès font du 2e étage (R&D, direction, comptabilité) une zone accessible à toute personne présente sur site y compris les prestataires non accompagnés (ProClean, techniciens Alp'Meca, livreurs LogiTrans).
Atelier 2 Sources de Risques et Objectifs Visés#
Le développement technologique accéléré de la société Bionergie Tech, spécialisée dans la conception et la fabrication de cellules et modules de batteries ainsi que de turbines mini-hydrauliques est un écosystème industriel concurrentiel. La gestion des risques, selon le la méthode EBIOS Risk Manager, constitue un module important piour assurer la pérennité des activités de R&D et la continuité des lignes de production. Après la première partie consacré au cadrage et à l'identification des événements redoutés, la deuxième partiese concentre sur la caractérisation des sources de risque (SR) et de leurs objectifs visés (OV).
I. Identification et caractérisation des sources de risque#
L'objectif de cet atelier est d'identifier les acteurs, internes ou externes, susceptibles de causer des dommages aux valeurs métiers de Bionergie Tech, tout en définissant leurs finalités de haut niveau. Pour Bionergie Tech, la source de risque peut être un individu, une organisation ou un État, caractérisé par sa motivation, ses ressources et son niveau d'activité historique dans le secteur industriel.
a) évaluation de la pertinence#
Pour chaque couple Source de Risque / Objectif Visé (SR/OV), une évaluation qualitative est réalisée selon une échelle à trois niveaux, représentée par des signes $+$. Cette approche permet de déduire un niveau de pertinence globale pour l'étude de risques.
Les critères retenus sont les suivants :
- Elle reflète l'intérêt de la source de risque à atteindre son objectif (gain financier, avantage concurrentiel, sabotage idéologique).
- Ce critère évalue les moyens (financiers, techniques, humains, temps) qui peuvent être mobiliser
b) Identification des couples SR/OV pour Bionergie Tech#
En tenant compte du contexte spécifique de Bionergie Tech nous avons identifié les six couples suivants, jugés les plus représentatifs de la menace réelle.
| Source de Risque (SR) | Objectif Visé (OV) | Motivation | Ressources | Activité | Pertinence |
|---|---|---|---|---|---|
| Concurrent industriel (secteur batteries/alliages) | Vol de secrets de fabrication et de résultats de tests de R&D sur les nouveaux alliages. | +++ | +++ | ++ | Élevée (8) |
| Groupe cybercriminel (Ransomware) | Appât du gain : Chiffrement des données sur le serveur de fichier obsolète pour exiger une rançon et bloquer la production. | +++ | ++ | +++ | Élevée (8) |
| Collaborateur interne | Suppression de données de production ou de sauvegarde pour nuire à la direction ou suite à un conflit social | ++ | +++ | ++ | Élevée (7) |
| Groupe Etatique | Atteinte à l'intégrité des systèmes de contrôle des turbines mini-hydrauliques pour déstabiliser des infrastructures critiques. | + | +++ | + | Moyenne (5) |
| Activiste | Divulgation d'informations sur les substances chimiques manipulées ou l'impact environnemental (substances électrochimiques). | ++ | + | ++ | Moyenne (5) |
c) La menace majeure sur la propriété intellectuelle#
L'entreprise travaille sur des alliages recyclables et des prototypes de batteries pour des clients comme Voltis Mobility ou Hydron Storage Systems. L'accès aux formulations chimiques de Bionergie Tech permettrait à un concurrent d'économiser des années de recherche et des millions d'euros d'investissements. L'activité dans ce secteur est régulière, car l'espionnage industriel reste un levier de la compétition , Avec un score de 8
d) L'exploitation de la dette technique#
Cette source de risque est motivée par l'appât du gain financier. Bionergie Tech présente un profil de cible intéressant. C'est une PME en croissance, disposant de moyens financiers dont un bénéfice net de plus de 700 000€ en 2025, mais dont l'infrastructure est vieillissante. Le serveur centrale obsolète représente un vecteur d'attaque significatif. Les ressources des cybercriminels sont qualifiées de moyennes car l'exploitation de systèmes obsolètes, des outils d'attaque automatisés disponibles suffisent souvent pour pénétrer des réseaux peu segmentés L'activité est maximale, les attaques par rançongiciel ciblant les entreprises industrielles étant l'une des menaces la plus fréquente en 2024-2025. La pertinence totale de 8 souligne l'urgence de traiter ce risque qui pourrait paralyser l'intégralité du site.
e) La vulnérabilité de l'écosystème#
Bionergie Tech externalise une part importante de ses activités, couvrant la maintenance, l'informatique, l'électricité et le nettoyage. Cette dépendance crée autant de points d'entrée potentiels, physiques comme numériques. Des sociétés telles que DataSys Rhône-Alpes ou AlpMeca Industries bénéficient d'accès légitimes aux zones sensibles et d'une connaissance fine des installations. Un prestataire mal intentionné, ou contraint d'agir sous pression extérieure, devient alors un vecteur d'attaque difficile à détecter. Sa pertinence est fixée à 5, l'impossibilité pour Bionergie Tech de fonctionner sans ces partenaires en fait un risque qu'on ne peut pas négliger.
f) Un risque de sabotage stratégique#
Au-delà de la fabrication de batteries, Bionergie Tech développe des turbines mini-hydrauliques. Cette dimension stratégique pourrait attirer l'attention d'États étrangers cherchant à déstabiliser des infrastructures énergétiques pour des motifs géopolitiques. Disposant de ressources illimitées et de capacités offensives ces acteurs représentent une menace. Cependant, leur attention se porte prioritairement sur les opérateurs d'importance vitale, rendant une attaque ciblée sur une PME de cette taille peu probable au quotidien. La pertinence est établie à 6, traduisant un risque sérieux mais lointain par rapport à la menace cybercriminelle.
g) La menace réputationnelle#
Les activités de R&D menées sur les alliages recyclables impliquent la manipulation de substances électrochimiques potentiellement sensibles. Ajoutée à la proximité du Rhône et aux risques de pollution industrielle liés au voisinage de Chemicalia, cette réalité peut alimenter des campagnes de dénonciation de la part de groupes activistes. Peu dotés en ressources, ces groupes misent avant tout sur la communication, les fuites d'informations et la pression médiatique pour nuire à la réputation de leurs cibles. Dans un secteur des technologies vertes où la transparence est devenue une exigence croissante, ce type d'action reste régulier. La pertinence est fixée à 5.
II.Sélection des couples critiques#
Dans cette 3ème partir nous allons identifier les couples les plus critiques afin de construire les scénarios stratégiques en s'appuyant sur la méthode EBIOS RM. Pour Bionergie Tech, quatre couples ont été retenus en raison de leur impact potentiel sur l'organisation et la vulnérabilité des actifs concernés.
a) Concurrent industriel et Espionnage industriel de la R&D#
Ce couple est jugé prioritaire car il s'attaque directement à la plus-value de Bionergie, ses brevets et son savoir-faire technologique sur les alliages. L'absence de séparation robuste entre les zones publiques et les laboratoires du deuxième étage facilite grandement cet objectif. Une fuite massive des données de R&D remettrait en cause les investissements futurs et pourrait fragiliser la relation avec des clients clés comme Voltis Mobility.
b) Groupe cybercriminel et Sabotage du serveur de fichier#
L'obsolescence du serveur centrale et la centralisation des données rendent ce couple incontournable. Une attaque réussie bloquerait à la fois les fonctions administratives et financières gérées par Mme Sophie Martin et le pilotage des lignes de production du nouveau bâtiment. Combiné au risque de perte définitive des données sur les bandes magnétiques, ce scénario représente une menace directe pour la trésorerie de l'entreprise.
c) Prestataire tiers et accès illégitime et Vol de données physiques#
Ce couple illustre parfaitement le risque lié à la sous-traitance massive de services support. Le personnel de nettoyage ou de maintenance informatique possède des accès hors-horaires qui leur permettent de manipuler physiquement les supports de stockage ou de brancher des dispositifs malveillants sur le réseau.
d) État étranger et Sabotage des systèmes de contrôle industriel#
Ce risque est conservé en raison de la gravité extrême d'un sabotage sur les turbines mini-hydrauliques ou les modules de batteries critiques. L'intégrité des données de réglage des machines de pressage et d'assemblage est cruciale pour garantir la sécurité des produits finis. Un sabotage pourrait entraîner un défaut de conception dans les produit de Bionergie Tech
III. Identification et caractérisation des Sources de Risques#
| ID | Source de Risque | Type | Motivation | Ressources | Compétences |
|---|---|---|---|---|---|
| SR1 | Concurrent industriel (secteur batteries/énergie) | Externe | Espionnage industriel, vol de PI | Élevées | Élevées |
| SR2 | Cybercriminel / groupe ransomware | Externe | Gain financier (rançon) | Moyennes à élevées | Élevées |
| SR3 | Employé malveillant | Interne | Gain personnel, rancœur, erreur | Faibles | Moyen |
| SR5 | État étranger (espionnage technologique) | Étatique | Vol de technologie stratégique (batteries VE) | Très élevées | Très élevées |
| SR6 | Activiste | Externe | Nuire à l'image (industrie chimique) | Faibles | Faibles à moyennes |
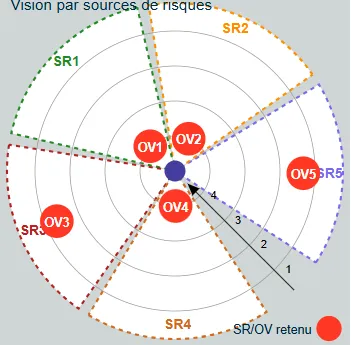
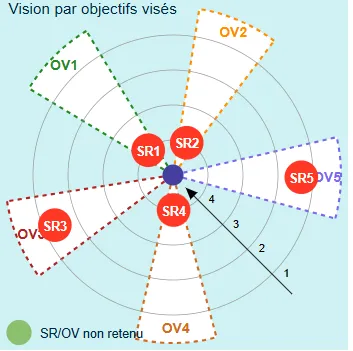
IV. Couples SR/OV retenus#
| ID | Source de Risque | Objectif Visé | Pertinence | Justification |
|---|---|---|---|---|
| SR1/OV1 | Concurrent industriel | Exfiltrer les formules R&D batteries/turbines | ÉLEVÉE | Secteur très compétitif. Brevets à haute valeur. Accès facilité par les nombreuses visites clients/partenaires dans les labos |
| SR2/OV2 | Cyber attaque | Déployer un ransomware pour paralyser l'activité et exiger une rançon | ÉLEVÉE | Serveur obsolète + réseau non segmenté = vecteur d'attaque. PME sans capacité de réponse rapide |
| SR3/OV3 | Employé / prestataire interne | Exfiltrer ou détruire des données stratégiques (R&D, clients) | ÉLEVÉE | Absence de contrôle d'accès physique et logique. Bandes magnétiques déplacées sans traçabilité |
| SR5/OV5 | État étranger | Espionner les technologies de batteries innovantes (intérêt stratégique national) | MOYENNE | PME de taille modeste mais technologie de rupture dans un secteur classé prioritaire par l'État français |
Atelier 3 Scénarios Stratégiques#
La société Bionergie Tech s'est fait remarquer par sa capacité à innover dans le domaine des cellules de batteries et des turbines mini-hydrauliques. Cependant, leur Recherche et Développement (R&D) peut ếtre compromis avec de ses infrastructures informatiques et l'absence de mesures de sécurité physique. L'Atelier 3 de la méthode EBIOS RM, vise à cartographier les infrastructures de l'entreprise afin d'évaluer la dangerosité des parties prenantes et à construire des scénarios d'attaque. L'analyse de l'écosystème est une phase cruciale, pour une entreprise comme Bionergie Tech dont le chiffre d'affaires est passé de 4,9 millions d'euros à 8,4 millions d'euros en un an.
I. Cartographie de l’Écosystème de Bionergie Tech#
Chez Bionergie Tech, cet écosystème est particulièrement dense et hétérogène, mêlant des géants de la mobilité, des prestataires de services généraux et des partenaires techniques de haute précision. La compréhension de ces interactions est fondamentale pour identifier les chemins par lesquels un attaquant pourrait s'introduire de manière furtive ou par rebond.
a) Identification des Parties Prenantes#
Les parties prenantes identifiées dans le dossier de l'étude de cas ont été classées en quatre catégories majeures, conformément aux exigences de la méthode EBIOS RM.
| Catégorie | Partie Prenante | Rôle et périmètre d'interaction |
|---|---|---|
| Clients | Voltis Mobility | Client majeur commandes de prototypes de batteries |
| Hydron Storage Systems | Client régulier supervise les tests de vieillissement et essais thermiques en laboratoire | |
| AroBat Innovation | Client spécialisé s'intéresse aux performances énergétique. | |
| AlpEnergy Réseaux | Intégrateur de solutions exigeant sur la traçabilité des composants. | |
| Prestataires | ProClean Services Alpes | Nettoyage des bureaux, ateliers et laboratoires |
| DataSys Rhône-Alpes | Maintenance informatique et synchronisation du serveur centrale obsolète. | |
| AlpMeca Industries | Maintenance industrielle et réglages sur les machines pilotes d'usinage. | |
| ThermoVent Industrie | Maintenance des systèmes de ventilation et ajustement des flux d'air en laboratoire. | |
| ElecPro Savoie | Interventions électriques et adaptations temporaires des lignes de production. | |
| LogiTrans Alpes | Transport et livraison de composants électroniques sensibles (Savoie Électronique Services). | |
| Partenaires | ChimieTech Solutions | Collaboration directe en R&D sur les formulations expérimentales d'électrolytes. |
| Employés | Direction | Pilotage stratégique et accès global aux infrastructures |
| R&D | Chercheurs et techniciens manipulant la propriété intellectuelle. | |
| Production | Opérateurs intervenant sur les presses et l'assemblage | |
| Informatique | équipe de 3 personnes gérant l'ensemble du parc informatique | |
b) Analyse Narrative de la Coactivité et des Flux#
les agents de ProClean, accèdent aux bureaux de la direction et dans les ateliers. Cette proximité physique entre le personnel de nettoyage et des documents potentiellement confidentiels (devis, plans, documents RH) constitue une vulnérabilité dans un bâtiment principal dépourvu de contrôle d'accès électronique.
L'environnement industriel est marqué par une interaction constante avec les voisins. Chemicalia, située à seulement 40 mètres, stocke des solvants et acides. Un incident chez ce voisin pourrait forcer une évacuation de Bionergie Tech, créant une opportunité de pillage ou d'intrusion physique dans des locaux laissés ouverts dans l'urgence.
Le transfert de données entre le bâtiment initial et le nouveau bâtiment se fait encore en grande partie manuellement via des bandes magnétiques ou des supports physiques. Cette procédure expose les données de traçabilité et de R&D à des pertes, des vols lors du transit.
II. Évaluation de la Menace des Parties Prenantes#
L'évaluation de la menace consiste à estimer le niveau de dangerosité que chaque partie prenante représente pour Bionergie Tech. Il ne s'agit pas nécessairement de suspecter la PP de malveillance, mais d'évaluer sa capacité à être utilisée comme vecteur par une source de risque.
c) Critères et Méthodologie de Cotation#
Pour calculé le niveau de risque nous prenons en compte 4 mesures :
Facteurs d'Exposition
- La Dépendance notée D, elle esure à quel point l'activité de Bionergie Tech est paralysée si la relation avec la PP est rompue.
- La Pénétration notée P mesure le niveau d'accès physique (badges, clés) ou logique (VPN, droits administrateur) dont dispose la PP.
Facteurs de Fiabilité Cyber
- La maturité Cyber notée M niveau de sécurité supposé de la PP (certifications, hygiène informatique).
- le niveau de confiance confiance notée (T) : Degré d'alignement des intérêts et historique de la relation commerciale.
Le niveau de menace ($N_m$) est obtenu par le rapport entre l'exposition et la fiabilité cyber, selon la formule suivante :
$$N_m = \frac{Dépendance \times Pénétration}{Maturité \times Confiance}$$
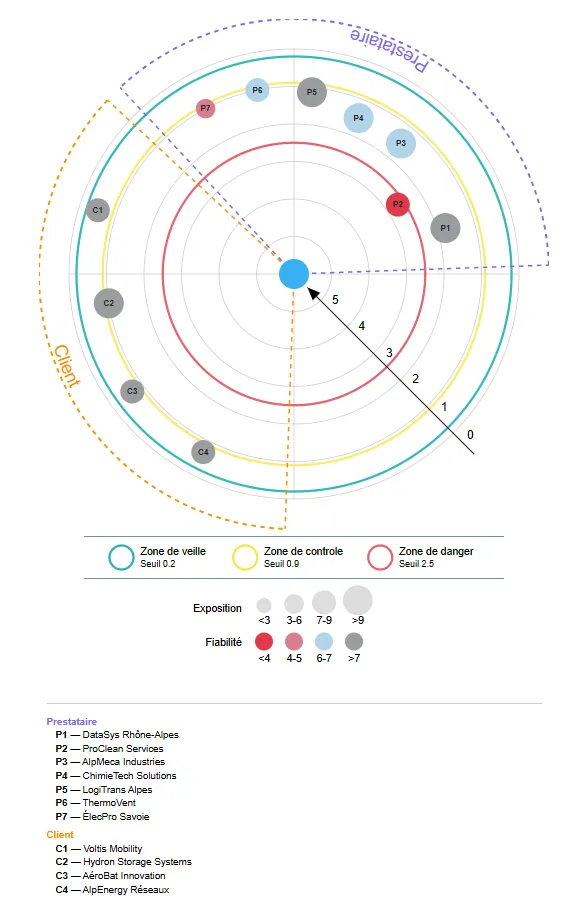
c) Cartographie de la Dangerosité de l'Écosystème#
Le tableau suivant évalue les parties prenantes majeures afin d'identifier les Parties Prenantes Critiques
| Partie Prenante | Type | D | P | M | T | Exposition (D×P) | Fiabilité (M×T) | Nm | Statut |
|---|---|---|---|---|---|---|---|---|---|
| DataSys Rhône-Alpes | 4 | 4 | 3 | 3 | 16 | 9 | 1.78 | PPC | |
| ProClean Services | 2 | 4 | 1 | 3 | 8 | 3 | 2.67 | PPC | |
| AlpMeca Industries | 3 | 3 | 2 | 3 | 9 | 6 | 1.50 | PPC | |
| ChimieTech Solutions | 3 | 3 | 3 | 2 | 9 | 6 | 1.50 | PPC | |
| Voltis Mobility | 4 | 2 | 4 | 4 | 8 | 16 | 0.50 | Veille | |
| LogiTrans Alpes | 3 | 3 | 2 | 4 | 9 | 8 | 1.13 | Contrôle | |
| ThermoVent Ind. | 2 | 3 | 2 | 3 | 6 | 6 | 1.00 | Contrôle | |
| Equipe IT | 4 | 4 | 4 | 4 | 16 | 16 | 1.00 | Interne | |
2.3. Justification des Parties Prenantes Critiques (PPC)#
La première parties prenantes critique identifiée est ProClean Services Alpes. Cette dernière présente un niveau de menance de 2,67 Ce prestataire bénéficie d’un accès à l’ensemble du site, incluant les bureaux, les ateliers et les laboratoires de R&D. Cela en dehors de la présence des équipes et sans supervision constante. Il est facile pour un acteur malveillant à un risque d’usurpation d’identité d’un agent de nettoyage, pouvant faciliter l’installation de dispositifs d’écoute ou la soustraction d’échantillons sensibles.
La deuxième parties prenantes critique DataSys Rhône-Alpes affiche un niveau de menace de 1,78. Elle constitue le seul prestataire en mesure d’assurer la maintenance du serveur central obsolète et dispose d’accès administrateur pour les opérations de synchronisation. En cas de compromission, ce niveau d’accès pourrait permettre à un attaquant d’établir un contact vers le système d’information de Bioénergie Tech.
La troisième entité, AlpMeca Industries, présente un niveau de menance de 1,50. Ce prestataire intervient régulièrement sur des machines critiques nécessitant des réglages complexes et fréquents. L’accès physique aux ateliers pourrait être exploité pour mener un acte de sabotage discret, susceptible d’entraîner l’arrêt de la ligne de production des turbines mini-hydrauliques et d’impacter directement le résultat d’exploitation.
Enfin, ChimieTech Solutions, également associée à un niveau de 1,50, collabore avec les ingénieurs internes sur les formulations expérimentales au sein du nouveau bâtiment, ce qui lui confère un accès direct aux activités de recherche et développement. En cas de divergence d’intérêts stratégiques, un risque de fuite d’informations sensibles vers des concurrents.
Scénario Stratégique 1 :#
Le scénario 1 porte sur un risque d'espionnage industriel. La source de risque identifiée est un concurrent, pouvant être un groupe industriel ou bien un groupe étatique. Leur objectif serait de voler les documents de recherche et développement.
Pour cet objectif, l'attaquant exploite la partie prenante ProClean Services Alpes, prestataire de nettoyage disposant d'un accès aux locaux en dehors des horaires de présence des équipes internes. Cette PPC constitue un point d'entrée vers les zones sensibles du site notament les ligne de production et les laboratoires de R&D
La gravité de ce scénario est évaluée comme critique (G4). La compromission des secrets de fabrication entraînerait une perte concurrentiel et menacerait la pérénité de l'entreprise
Scénario Stratégique 3#
Le scénario 3 porte sur un risque de compromission du système d'information par la chaîne d'approvisionnement IT. La source de risque identifiée est un groupe cybercriminel, dont l'objectif est d'extorsion Bioénergie Tech en exploitant la dépendance de envers DataSys Rhône-Alpes .
Pour cela l'attaquant exploite la partie prenante DataSys Rhône-Alpes, elle dispose d'accès administrateur sur le serveur central. Cette PPC constitue un point d'entrée car elle à des droits d'administration permanents sur le cœur du SI et la maintenance d'un serveur central me ne bénéfie plus des derniers correctifs de sécurité.
Le chemin d'attaque consiste à compromettre DataSys en amont, puis à rebondir vers le SI de Bioénergie Tech via les accès légitimes de télémaintenance, pour atteindre le serveur central qui héberge la gestion des commandes, la facturation et les données de production.
Atelier 4 Scénarios Opérationnels#
Le but de cet atelier est de détailler les scénarios opératoires techniques et d'évaluer la vraisemblance des attaques sur les biens supports critiques.
3.1. Scénario opérationnel 1#
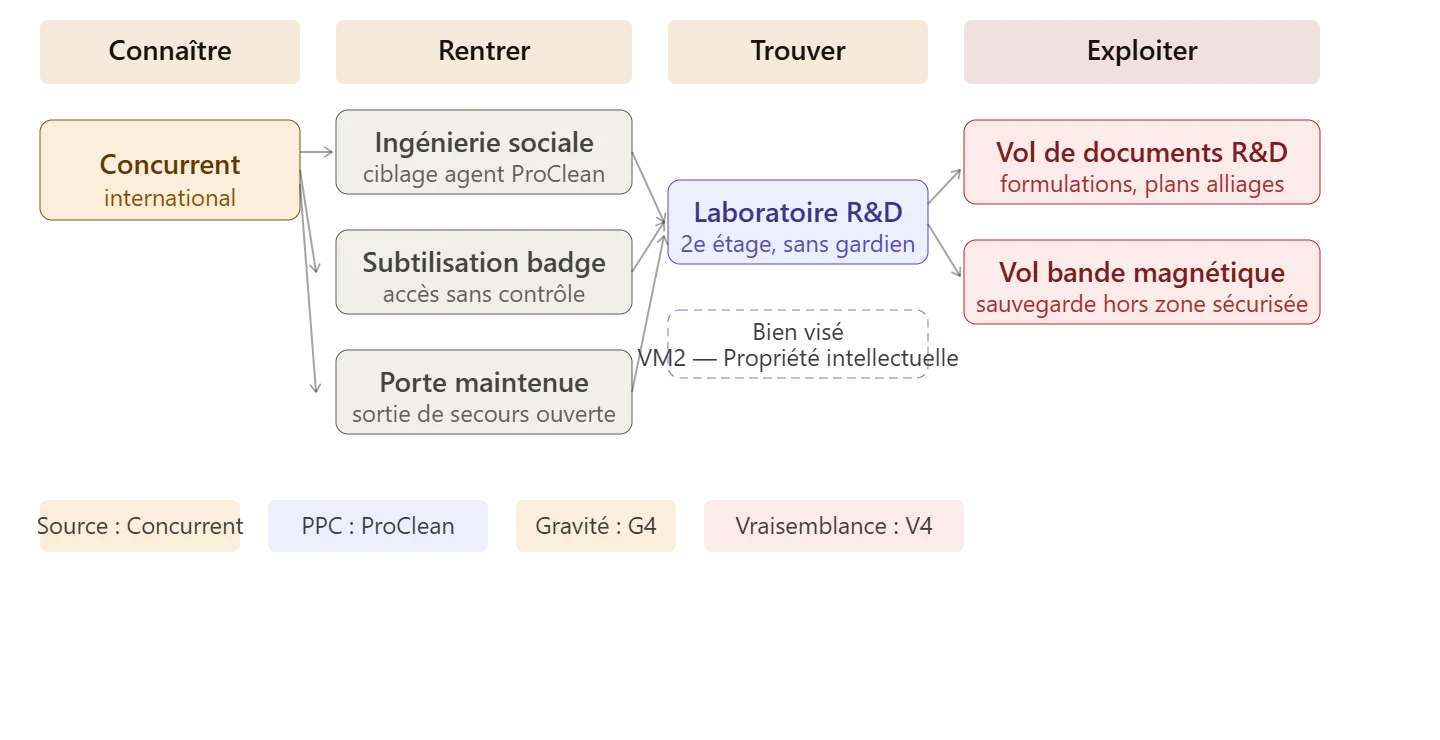
Le scénario 1 porte sur un risque d’espionnage industriel reposant sur l'accès physique. La source de risque identifiée est un concurrent, qui peut-être un acteur étatique ou industriel. L’objectif est le vol de la propriété intellectuelle concernant les alliages recyclables qui représente la valeur métiers de Bioénergie Tech.
La partie prenante concernée est ProClean Services Alpes, prestataire disposant d’un accès aux locaux. Celle-ci possède un accès en dehors des horaires des équipes internes.
Le scénario d’attaque commencer par une phase durant laquelle l’attaquant identifie un agent d’entretien, en s’appuyant sur de l’ingénierie sociale couplé à de l’observation de ses habitudes. Il exploite l'absence de contrôle d’accès cela lui permet soit de subtiliser le badge d’un agent de ProClean, soit à faciliter l’accès en laissant une porte ouverte comme une sortie de secours utilisée pour les livraisons.
Une fois introduit dans les locaux, l’attaquant accède au laboratoire de R&D. Pour consulter et voler des dossiers sensibles liés aux travaux de R&D. il est aussi possible que l'attaquant vole les bandes magnétiques de sauvgarde qui sont en attente de transfert vers le nouveau bâtiment.
La gravité de ce scénario est évaluée comme critique (niveau G4). La compromission des secrets concernant les alliages recyclables entraînerait une perte d’avantage concurrentiel pour Bioénergie Tech, avec des conséquences irréversibles sur sa position de marché. 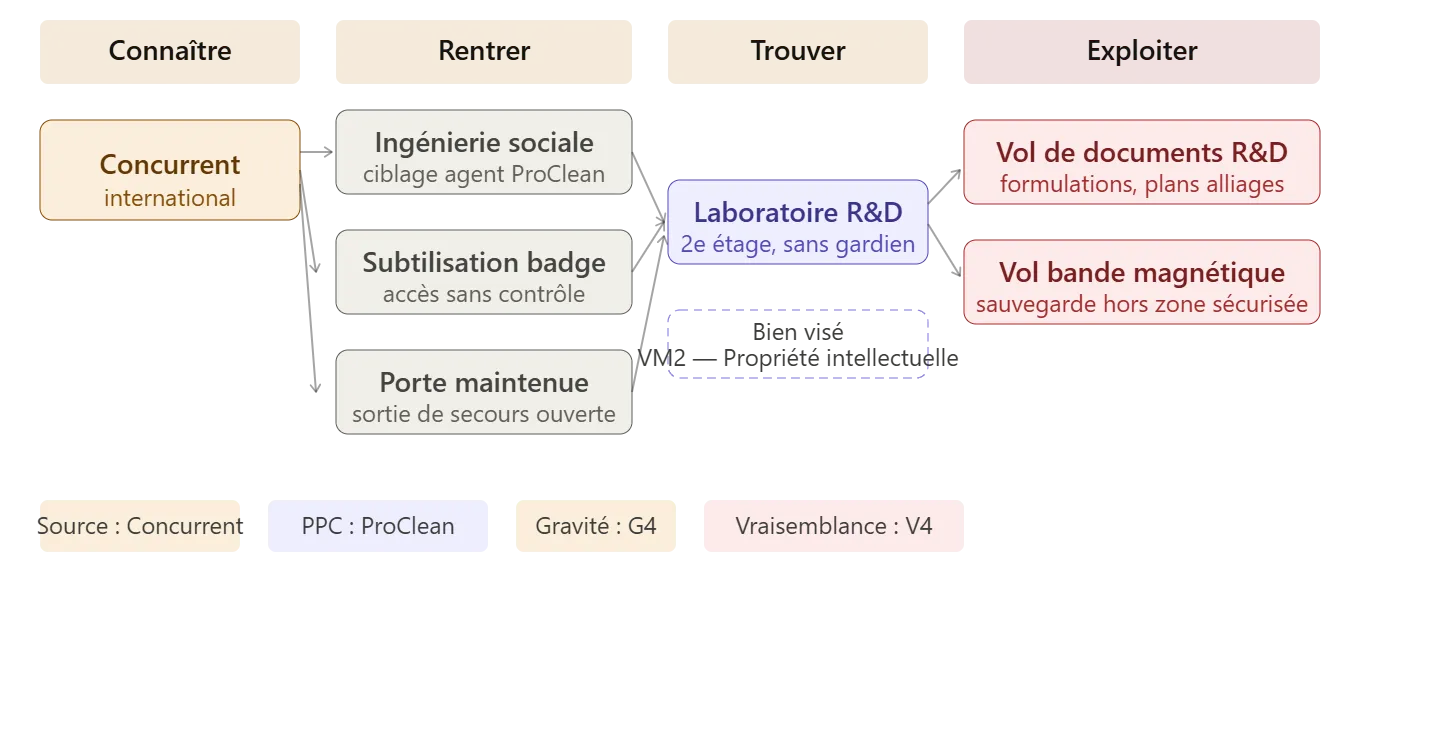
Évaluation de la Vraisemblance#
| Description des chemins d'attaques | Vraisemblance |
|---|---|
| Accès aux locaux grâce à l'absence de contrôle d'accès t la circulation des agents d'entretien en dehors des heures de présence des équipes | V4 |
| Subtilisation d'un badge ou maintien ouvert d'une sortie de secours rendu possible par l'absence de surveillance physique et de traçabilité des accès prestataires | V3 |
| Accès au laboratoire R&D l'absence de contrôle d'accès. La présence de documents confidentiel sur les alliages recyclabes | V3 |
| Vol de bandes magnétiques facilité par un stockage temporaire hors zone sécurisée lors des transferts entre bâtiments | V4 |
L’espionnage industriel via un prestataire de nettoyage est possible. La vraisemblance de ce scénario est donc évaluée comme très vraisemblable. D’une part, l’absence de contrôle d’accès structuré permet une circulation relativement libre au sein des zones sensibles, réduisant les barrières à une intrusion physique. D’autre part, les interventions des agents d'entretiens réalisées en dehors des horaires de présence des équipes internes et sans supervision systématique, offrent un accès à des informations sensibles.
3.2 Scénario Opérationnel 2#
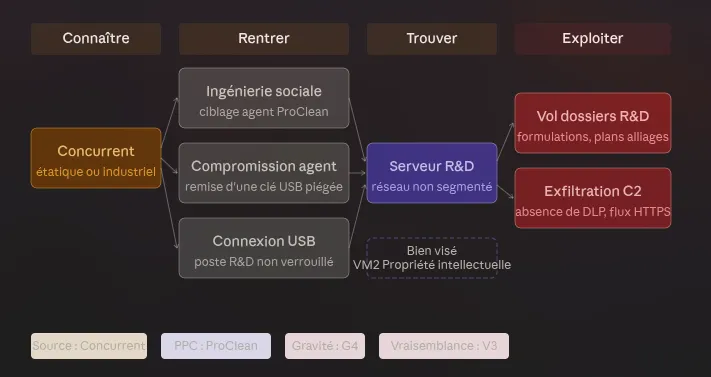
On peut déduire un deuxième scénario. L'agent de proClean pourrait être attirer par l'appât du gain ou agir par la contrainte d'un acteur externe . Cet malvaillant peut trouver des informations sur les agents via des sources publiques Réseau Sociaux, Linkedin, Fuite de données afin d'avoir des informations sur l'agent. Après avoir trouvé un profil exploitable notre acteur malveillant proposer une somme d'argent à un agent de proclean afin de branché un module externe comme une clé usb ou bien une raspberry . Cela permettra d'avoir à un attaquant d'avoir un accès au réseau de Bioenergie Tech
Lors de son intervention dans les laboratoires R&D, l'agent compromis identifie un poste de travail laissé allumé ou en session non verrouillée il y branche une clé usb ou cache une raspberry branché au réseau dans l'entreprise . Notre acteur malveillant obtient donc un C2 dans l'entreprise i L'attaquant exploite l'absence de segmentation réseau il n'a donc aucune restriction, pour cartographier librement les postes et le serveur. Une fois les documents trouvé il n'aura qu'a extraire les fichiers en gardant un debit réseau failble pour ne pas être détécté. L'absence de solution de sécurité comportemental fait ce risque très probable
| Description des chemins d'attaques | Vraisemblance |
|---|---|
| Reconnaissance et identification d'un agent ProClean exploitable via sources publique | V3 |
| Compromission d'un agent par ingénierie sociale (rémunération, contrainte) | V2 |
| Connexion d'une support malveillante sur un poste R&D rendue possible par l'absence de blocage des supports amovibles | V4 |
| Exécution du programme malveillant favorisées par l'absence d'EDR et d'antivirus à jour sur les postes R&D | V3 |
| Accès aux dossiers techniques permise par l'absence de segmentation réseau entre les postes et le serveur central | V3 |
| Exfiltration progressive des données R&D facilitée par l'absence de surveillance des flux sortants | V3 |
La compromission d'un poste R&D via une clé USB est courant et simple. La vraisemblance de ce chemin d'attaque est évaluée comme très vraisemblable. Les vulnérabilités techniques exploitables sont déjà présentes sur le site supports amovibles non bloqués, absence de segmentation réseau et absence de surveillance des flux sortants uniquement par quotas et pas de contrôle d'accès nominatif.
3.2. Scénario 3 opérationnel#
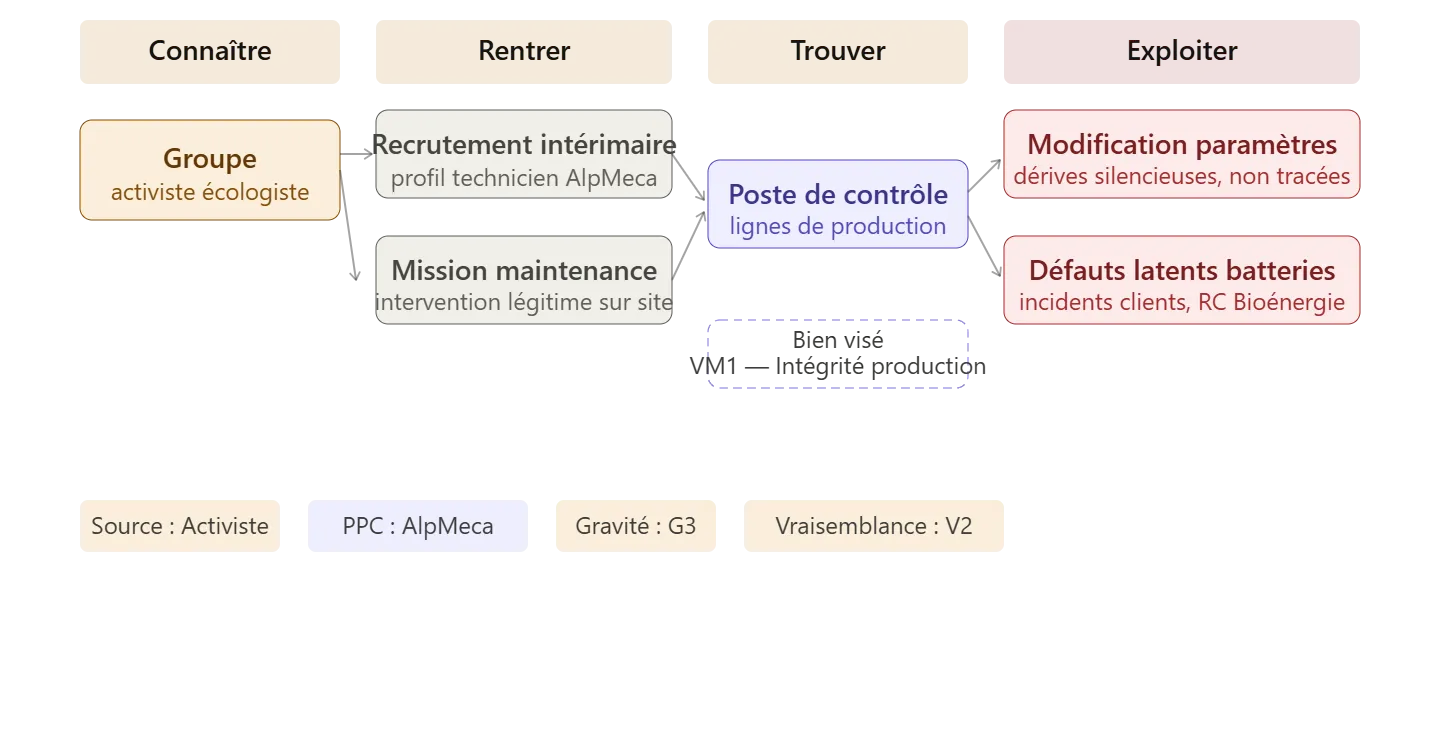
Le scénario 3 porte sur un risque sur la production notamment sur une baisse de qualité. La source est un activiste écologiste contestant l’impact environnemental des batteries. L’objectif serait de perturber le processus de fabrication des turbines mini-hydrauliques afin de provoquer des défaillances chez les clients finaux.
La partie prenante concernée est AlpMeca Industries. L'entreprise intervient sur les équipements industriels de Bioénergie Tech.
Le scénario d’attaque repose sur une infiltration d'un activiste. Cette personne parvient à se faire recruter en tant que technicien au sein d’AlpMeca Industries. Dans le cadre de ses missions, il s'occupe de la maintenance des machines et à donc accès aux contrôle des lignes de production
Plutôt que de provoquer un arrêt immédiat et visible, l’attaquant procède à une modification des paramètres de fabrication. Ce qui à pour but de dégradé la qualité des composants produits. Cette dégradation affecte la fiabilité des batteries intégrées aux turbines.
Les produits, bien qu’apparaissant conformes lors des contrôles de qualité, présentent des défauts de conception susceptibles d’entraîner des incidents en exploitation.
La gravité de ce scénario est évaluée comme important Les coûts engendré par les rappels et la gestion de crise, ce type d’incident serait de nature à dégradé l'image de Bioénergie Tech, tels que Voltis Mobility et donc à menacer la pérennité de l’entreprise.
Évaluation de la Vraisemblance#
| Description des chemins d'attaques | Vraisemblance |
|---|---|
| Infiltration via recrutement chez AlpMeca rendue possible par l'absence de vérification des antécédents des personnels prestataires intervenant sur site | V2 |
| Accès au poste de contrôle des lignes de production marquée par l'absence d'accompagnement systématique lors des interventions de maintenance tierces | V3 |
| Modification des paramètres de fabrication | V2 |
| Non-détection des défauts probable par des contrôles qualité visuels insuffisants pour identifier de léger changement sur les composants | V2 |
Le sabotage industriel via un prestataire de maintenance un scénario vraissemble. le manque d’encadrement sur les opérations de maintenance avex l’absence de traçabilité sur les réglages effectués, rend possible une modification minime des paramètres de production difficilement détectable à court terme.
Scénario opérationnel 4#
Ce scénario évalue le risque de la partie prenante de DataSys Rhône. L’attaquant trouves les logiciels utilisés par Bioénergie Tech, notamment les solutions de comptabilité, de gestion des commandes et de production. Il cartographie ensuite la chaîne de déploiement des mises à jour, en identifiant le rôle de DataSys Rhône-Alpes dans l’administration et l’installation sur le serveur central. Cette phase de reconnaissant peut se faire sur des informations publique notamment, Sur des offres d’emploi ou communications des éditeurs.
L'attaquant peut compromettre la chaîne de mise à jour d’un éditeur logiciel utilisé par Bioénergie Tech. Lors d’une une mise à jour est installée sur le serveur central par le prestataire, sans verification de l'integrité de la mise à jour . Le malware s’exécute avec les privilèges associés au compte de administrateur de DataSys Rhône utilisé pour le déploiement, bénéficiant de droits élévé sur l’infrastructure.
Une fois la mise à jour installé l'attaquant possède un serveur C2 dans l'entreprise. Ayant un serveur qui réuni plusieurs solution vital pour la production de l'entreprise. Cela s'ajoute sur un réseau peu segmenté et n'ayant pas du supervision sur les actions des prestataires et de solutions de sécurité comportemental. L'attaquant peut extraire l'entierté des connaissances trouvée par bioénergie tech.
L'attanquant n'aura plus qu'à identifié les périodes les plus sensibles pour l’entreprise, telles que les clôtures comptables ou bien les mises en production d'outils. Pour bloqué l'entreprise via un ransomware et extorqué l'ensemble des données de bioénergie (données personnelles des employés clients documents techniques etc ) et de l'argent via le rançongiciel La gravité de ce scénario est critique.
Évaluation de la vraisemblance#
| Description des chemins d'attaques | Vraisemblance |
|---|---|
| Identification de la chaîne logicielle de Bioénergie Tech via sources ouvertes | V4 |
| Compromission de la chaîne de mise à jour (éditeur ou dépôt interne DataSys) | V2 |
| Déploiement légitime de la mise à jour piégée par DataSys lors d'une maintenance | V4 |
| Installation persistante du malware avec droits administrateur | V3 |
| Latéralisation et reconnaissance favorisées par l'absence de segmentation réseau | V3 |
| Déclenchement du ransomware au moment optimal pour maximiser l'impact | V3 |
L'attaque par compromission de chaîne logicielle est un mode opératoire à haute sophistication, requérant des moyens techniques et un investissement temps important pour l'attaquant. La vraisemblance de scénario est évaluée comme vraisemblable (V2). Si la compromission d'un éditeur logiciel reste rare et complexe, la compromission du dépôt interne de DataSys .accessible. Ce scénario, bien que moins fréquent mais mérite d'être considéré au niveau de l'impact catastrophique qu'il peut produire et de la difficulté à le détecter une fois en cours 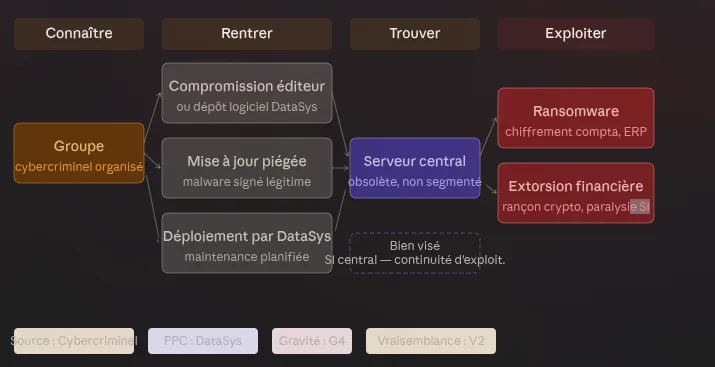
Scénario opérationnel 5#
L’attaquant identifie Bioénergie Tech comme une cible potentiel grâce à des informations accessibles comme chiffre d’affaires, effectif, l'historique . À partir d'information public, il identifie DataSys Rhône et les techniciens intervenant sur le périmètre Bioénergie Tech. L’objectif de l’attaquant serait de déstabiliser l’activité de l’entreprise à des fins financière, en exploitant la dépendance de Bioénergie Tech envers DataSys Rhônes alpes
L’attaquant cible ensuite un technicien de DataSys au moyen d’une campagne de spear phishing conçue pour paraître légitime. Après compromission du poste, il obtient donc un accès au système d’information du prestataire et pour administrer l'infrastructure de bioenergie tech.
En exploitant les accès récupérés, l’attaquant se connecte au serveur central de Bioénergie Tech grâce au accès de DataSys Rhônes Alpes, étant administrateur il peut supprimer les dernière sauvegarde L’obsolescence de l’infrastructure facilite l’exécution du malware cela s'ajoute au fait qu'il n'y à pas de solutions sécurité hormis un firewall. Les données qui sont stocké sur le serveur est critique on y retrouve les données de facturations, comptabilité mais aussi les données de production . Un fois les données chiffrée par le rançongiciel, Bioenergie Tech perdra l'intergralité de ses données notamment sa plue-value
La gravité de ce scénario est estimée au niveau critique. Une compromission du système d’information aurait des répercussions énorme sur l'image de bio energie tech, la facturation et compromettant la continuité d’exploitation.
Évaluation de la Vraisemblance#
La vraisemblance est estimée selon la méthode EBIOS RM.
| Description des chemins d'attaques | Vraisemblance |
|---|---|
| Intrusion physique discrète facilitée par l’absence de contrôle d’accès et une sécurisation insuffisante des accès internes | V4 |
| Branchement de matériel malveillant rendu possible par la présence de câbles accessibles et d’armoires techniques non verrouillées | V3 |
| Exfiltration de données via le réseau favorisée par un système informatique obsolète et l’absence de dispositifs de surveillance | V3 |
| Vol de bandes magnétiques facilité par des modalités de stockage non sécurisées et une manipulation manuelle des supports | V4 |
Le vol des données de R&D par un prestataire informatique est commun. Cela rend la vraisemblance de ce scénario quasi certain. Premièrement le serveur central possède une sécurité faible via l'obsolescence et le manque de de mise à jour de sécurité, Deuxèmement le prestataires possède des droits d'administrateurs ce qui rend une fuite de donnée très facile pour un attaquant .
Atelier 5 Traitement du risque et plan d'action#
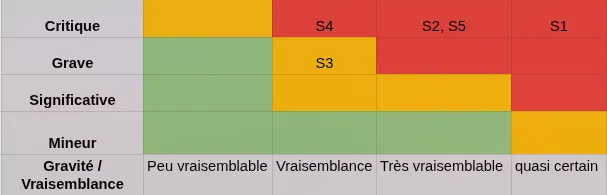
Afin de prioriser les risques identifiés, une matrice de risque nous permet de hiérarchiser les scénarios en fonction de leur criticité. la gravité et la vraisemblance a été établie.
Les scénarios S1, S2, S4 et S5 sont classés en priorité absolue en raison de leur gravité critique commune (G4). Le scénario S3, présente une gravité moindre (G3) et une vraisemblance plus faible, ce qui le place en dernière position.
Le premier scénario à traiter est le S1 espionnage physique direct via ProClean en raison de sa vraisemblance maximale . Les conditions techniques de cette attaque sont déjà réunies sur le site, à savoir l'absence de contrôle d'accès et le stockage non sécurisé des bandes magnétiques, ce qui rend une intrusion physique exploitable sans préparation poussé
Le scénario S5 phishing d'un technicien DataSys suivi d'un ransomware est traité en deuxième priorité. Sa vraisemblance est élevée et son impact immédiat sur la continuité d'exploitation est considérable, une paralysie du système d'information bloquant simultanément la facturation, la gestion des commandes et la gestion des fiche de paie.
Le scénario S2 compromission par clé USB piégée via un agent ProClean compromis vient en troisième position. Sa vraisemblance reste élevée mais il nécessite une étape supplémentaire pour l'attaquant la compromission d'un agent, ce qui constitue un facteur plus complexe par rapport au S1.
Le scénario S4 compromission de la chaîne d'approvisionnement logicielle est traité en quatrième position. Sa gravité est critique (G4) mais sa vraisemblance est plus faible (V2) car il requiert des compétences techniques élevées et un investissement important pour l'attaquant, notamment la compromission préalable d'un éditeur logiciel ou du dépôt interne de DataSys
Enfin, le scénario S3 sabotage de la production via AlpMeca— est traité en cinquième et dernière priorité. Sa vraisemblance plus faible et sa gravité moindre le rendent moins prioritaire
I. Stratégie de traitement des risques#
Pour décidé de la stratégie à mettre en place on s'appuye sur un tableau fourni par l'anssi
| Niveau de risques | ACCEPTABILITÉ DU RISQUE | INTITULÉ DES DÉCISIONS ET DES ACTIONS |
|---|---|---|
| Faible | Acceptable en l’état | Aucune action n’est à entreprendre |
| Moyen | Tolérable sous contrôle | Un suivi en termes de gestion du risque est à mener et des actions sont à mettre en place dans le cadre d’une amélioration continue sur le moyen et long terme |
| Élevé | Inacceptable | Des mesures de réduction du risque doivent impérativement être prises à court terme. Dans le cas contraire, tout ou partie de l’activité sera refusé |
Pour le premier scénario espionnage physique direct via ProClean le service de nettoyage est nécessaire au fonctionnement quotidien du site et ne peut être supprimé. La stratégie ne pas être tolérer ce risque au vu de la criticité des dégâts potentiels. Une fuite de la propriété intellectuelle mettrait en péril la pérennité de l'entreprise. Pour cela, la mise en place d'un contrôle d'accès compliquerait grandement le vecteur d'infiltration. De plus disposer de la liste nominative des personnes pouvant intervenir sur site serait conseillé pour assuré d'assurer une traçabilité des accès prestataires.
Pour le deuxième scénario clé USB piégée via un agent ProClean compromis le risque reste critique mais peut être réduit significativement par des mesures techniques . La stratégie retenue est la réduction, le blocage des supports amovibles sur les poste, le déploiement d'un EDR et la segmentation réseau permettent de réduire la majorité des étapes du chemin d'attaque
Pour le troisième scénario qui est le sabotage de la production via AlpMeca le risque est important mais peut être acceptable sous plusieurs conditions. La première serait d'avoir une supervision et une traçabilité des opérations de maintenance qui on lieu. Cela peut être fait un résumé d'intervention avec relevé des paramètres avant et après chaque opération. La seconde serait d'avoir des contrôles qualité accrus, ne se limitant pas à un contrôle visuel . mais incluant des mesures physiques et des tests de performance sur échantillons
Pour le quatrième scénario de compromission de la chaîne d'approvisionnement logicielle via DataSys. La gravité est critique mais la vraisemblance reste faible par la complexité technique de l'attaque. La stratégie retenue est la réduction la vérification systématique de l'intégrité des mises à jour avant déploiement (signatures, hash), couplée à la segmentation réseau et au déploiement d'un EDR et d'un bastion permettent de limiter le risque.
Enfin, le dernier scénario phishing d'un technicien DataSys suivi d'un ransomware (S5) est de gravité critique car le risque est de perdre l'accès à l'ensemble des infrastructures. Ce scénario est à prioriser car c'est celui avec le plus d'impact, il met en péril la pérennité de Bioénergie Tech. Afin de limiter l'impact, il faut segmenter le réseau, limiter les droits des intervenants de DataSys Rhône-Alpes par un bastion et imposer une authentification multi-facteurs sur les connexions à distance.. Il est également conseillé de rédiger un PCA/PRA et de le tester régulièrement.
II. Mesures de sécurité par scénario#
Le plan de traitement des risques permet d'avoir une vue global sur les taches à effectué pour baissé la vraisemblance des risques
| Mesure de sécurité | Scénario associé | Responsable | Freins et difficultés | Coût / Complexité | Charge estimée | Échéance | Priorité | Statut |
|---|---|---|---|---|---|---|---|---|
| Déploiement contrôle d'accès électronique zones sensibles | S1, S2 | Direction + Responsable site | Travaux d'installation, interruption partielle d'activité | Élevé | 3-5 j | 3 mois | Critique | À faire |
| Badges nominatifs et traçables prestataires | S1, S2 | Responsable site | Coordination avec ProClean | Faible | 1 j | 1 mois | Haute | À faire |
| Accompagnement systématique en zone R&D | S1, S2 | Responsable R&D | Mobilisation d'un référent interne à chaque intervention | Faible | Continu | Immédiat | Haute | À faire |
| Clause confidentialité et sensibilisation ProClean | S1, S2 | Direction | Renégociation contractuelle | Faible | 1 j | 1 mois | Moyenne | À faire |
| Traçabilité d'intervention avec relevé de paramètres | S3 | Responsable production | rigueur d'application | Faible | 1 j | 1 mois | Haute | À faire |
| Supervision interne lors des interventions | S3 | Responsable production | Disponibilité d'un technicien interne en parallèle | Faible | Continu | Immédiat | Haute | À faire |
| Contrôle qualité renforcé post-intervention | S3 | Responsable production | Allongement des délais de remise en production | Faible | Continu | Immédiat | Moyenne | À faire |
| Cloisonnement accès DataSys | S5 | Équipe IT | Gestion des droits sur le long terme | Élevé | 3-5 j | 1 mois | Critique | À faire |
| Authentification multi-facteurs / Bastion | S5 | Équipe IT | Coordination technique avec DataSys | Moyen | 2 j | 1 mois | Critique | À faire |
| Migration vers serveur supporté | S5 | Équipe IT + Direction | Budget, continuité de service pendant migration | Élevé | 10-20 j | 6 mois | Haute | À faire |
| Restructuration sauvegardes (règle 3-2-1) | S5 | Équipe IT | Coût stockage hors site, changement de procédure | Moyen | 3-5 j | 2 mois | Critique | À faire |
| Journalisation interventions DataSys | S5 | Équipe IT | Outillage à mettre en place, suivi régulier requis | Faible | 1-2 j | 1 mois | Haute | À faire |
| Procédure gestion de crise cyber | S5 | Direction + Équipe IT | Mobilisation de la direction, exercice de test requis | Faible | 2-3 j | 3 mois | Haute | À faire |
| Souscription assurance cyber | S5 | Direction | Évaluation du périmètre, négociation assureur | Moyen | 2-3 j | 3 mois | Moyenne | À faire |
| Elaboration d'un PCA/PRA (Plan de Continuité et de Reprise d'Activité) | S5 | Direction + Équipe IT | Nécessite un audit préalable des processus critiques, | Élevé | 10-15 j | 6 mois | Critique | À faire |
Grâce au l'ensemble des mesures prise et mise en place nous pouvons établir cette matrice de risque
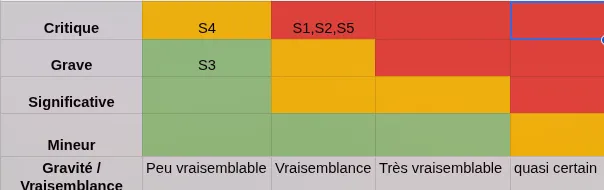
Les cinq scénarios présentent une réduction de leur niveau de risque à la suite de la mise en oeuvre des mesures de sécurité. Le risque lié au scénario 1 et 5 est élevé, en l’absence de solution de secours pour les équipements de production et de l’absence d’audit complet sur l’ensemble du systeme d'information.
Conclusion#
L’analyse met en évidence un niveau de risque significatif, principalement lié aux accès accordés aux prestataires et aux dettes techniques de l’entreprise. Les mesures de sécurité mises en œuvre permettent de réduire la vraisemblance des scénarios identifiés, sans toutefois en modifier la gravité . Elles permet de mieux anticiper ces risques et à en limiter les impacts en cas de compromissions.
Les scénarios les plus critiques notamment ceux liés à l’espionnage industriel et à la compromission du système d’information, nécessitent une priorisation des actions à effectuer. Une attention doit être portée au scénario de compromission du système d’information, dont les conséquences serait immédiates sur la continuité d’activité. cela en fait un risque prioritaire sur les conséquence catastrophique que cela pourrait avoir.